🔥 正在热议(多家媒体同时报道的事件)
 时政界面新闻
时政
界面新闻
商务部:对原产于欧盟、日本的进口乙叉降冰片烯发起反倾销立案调查
11月6日消息,商务部公告:自本公告发布之日起,商务部对原产于欧盟和日本的进口乙叉降冰片烯进行反倾销立案调查,本次调查确定的倾销调查期为2025年7月1日至2026年6月30日,产业损害调查期为2023年1月1日至2026年6月30日。
暴跌之际现积极信号!高盛、小摩联手喊底 崔泰源解读芯片股抛售:市场并不理性
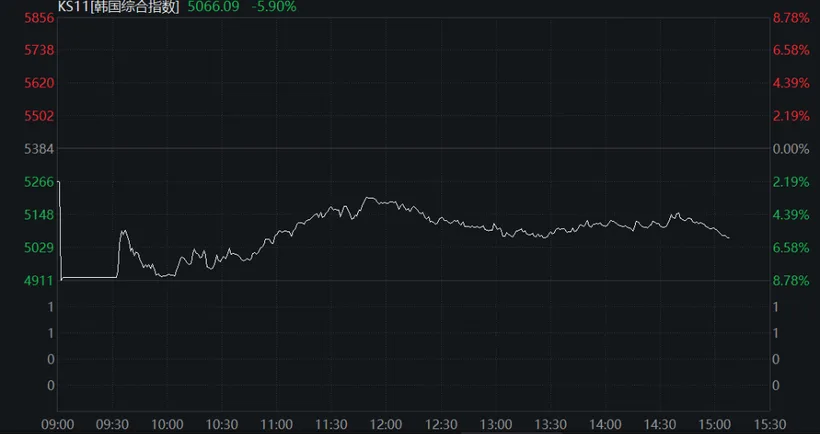
民主党在中期选举中拿下美国国会两院,市场担忧新的立法多数将收紧对AI相关支出和 数据中心 建设的监管,政治冲击波在股市延迟引爆。 美东时间11月5日,美科技股遭“血洗”,“恐慌指数”VIX飙升70%至4月初以来最高水平。 英伟达 (NVDA.US) 跌入技术性熊市,黄仁勋、马斯克身价大幅缩水,暴跌之际连马斯克也惊呼“哇”。抛售迅速跨越 大西洋 ,日韩芯片股未能幸免,韩国综指暴跌,触发今年第11次熔断,三星、 SK海力士 集体跌超10%。 不过,暴跌并非故事的全部。盘中,纳指 期货 强势拉起翻红,韩国股市跌幅收窄。分析人士认为,这可能与盘中传出的AI基建相关积极信号有关。 黄仁勋、马斯克身价大幅缩水,马斯克发出感叹“哇” 此次美国中期选举中,民主党在得克萨斯州、佐治亚州等 数据中心 集中地区赢得州长选举,引发市场对AI基础设施扩张监管趋严的担忧。 11月5日,科技股抛售潮全面蔓延。 特斯拉
 财经华尔街见闻
财经
华尔街见闻
AI交易回撤,最佳对冲工具是日元?
全球芯片股的集体重挫,再度将AI交易的尾部风险推至台前。市场热议是否应当减仓AI相关头寸,却鲜有人回答"减完之后去哪里对冲"。高盛外汇策略研究给出的答案指向同一个方向: 做空美元/日元 。 隔夜,美科技股重挫,芯片指数跳水12%,周五(11月6日)亚太股市亦下跌,SK海力士跌超10%,三星电子跌7%,韩国综合指数下挫超7%,并一度触发卖盘暂停机制。 这一轮芯片股集体重挫,为AI交易的对冲需求提供了最新注脚。据高盛《GS MORNING》所引外汇策略研究, 做空美元/日元是外汇市场中对冲AI交易回撤的最优工具 ,尤其是在股票下跌与利率下跌的隐含相关性已被市场充分重定价的当下。 报告的核心逻辑分三层展开:历史数据显示日元在股债双杀环境中表现最为突出;期权市场对极端情景的定价仍然偏低,对冲成本相对便宜;但若股票与利率的联动前提不成立,或日本自身政策路径出现转变,这一交易逻辑将面临修正。 历史依据
 科技Techmeme
科技
Techmeme
总部位于纽约的 Kalepa 的人工智能平台支持保险承保、定价和投资组合管理,以 4.7 亿美元的估值筹集了由 Updata 领投的 7500 万美元 B 轮融资(Manya Saini/路透社)
原文:NY-based Kalepa, whose AI platform supports insurance underwriting, pricing, and portfolio management, raised a $75M Series B led by Updata at a $470M valuation (Manya Saini/Reuters)
Manya Saini / 路透社:总部位于纽约的 Kalepa 的人工智能平台支持保险承保、定价和投资组合管理,以 4.7 亿美元的估值筹集了由 Updata 领投的 7500 万美元 B 轮融资——保险初创公司 Kalepa 周四表示,它已以 4.7 亿美元的估值筹集了 7500 万美元,因为投资者押注人工智能解决方案......
 时政The Guardi
时政
The Guardian World
周五简报:经过一周的混乱,与威胁共存是我们的新常态吗?
原文:Friday briefing: After a week of disruption, is living with threats our new normal?
在今天的时事通讯中:从改道的客机到被黑的冰箱,一系列破坏性事件暴露了现代生活的脆弱性。现在和平与冲突之间的空间越来越模糊,即灰色地带。早上好。多种恶作剧炸弹威胁导致整个欧洲的客运航班改道。比利时、瑞典、瑞典等国的超市冰箱遭到恶意网络攻击
美国股市缘何暴跌
美国股市缘何暴跌 21财经
富时 100 指数直播:欧洲和英国股市将加入全球人工智能驱动的抛售行列
美股史诗级暴跌:科技七巨头一夜蒸发1万亿美元,A股能“扛住”吗?
美股史诗级暴跌:科技七巨头一夜蒸发1万亿美元,A股能“扛住”吗? 新京报
 东方
商务部:对原产于欧盟、日本的进口乙叉降冰片烯发起反倾销立案调查
中华人民共和国商务部(以下简称商务部)于2026年10月9日收到恒河材料科技股份有限公司(以下称申请人)代表中国乙叉降冰片烯产业正式提交的反倾销调查申请,申请人请求对原产于欧盟和日本的进口乙叉降冰片烯进行反倾销调查。商务部依据《中华人民共和国反倾销条例》有关规定,对申请人的资格、申请调查产品的有关情况、中国同类产品的有关情况、申请调查产品对国内产业的影响、申请调查国家和地区的有关情况等进行了审查。 根据申请人提供的证据和商务部的初步审查,申请人乙叉降冰片烯产量符合《中华人民共和国反倾销条例》第十一条和第十三条有关国内产业提出反倾销调查申请的规定。同时,申请书中包含了《中华人民共和国反倾销条例》第十四条、第十五条规定的反倾销调查立案所要求的内容及有关证据。 根据上述审查结果,依据《中华人民共和国反倾销条例》第十六条的规定,商务部决定自2026年11月6日起对原产于欧盟和日本的进口乙叉降冰片烯
“低招聘、低裁员”再迎检验:非农之夜,美联储在等什么
“低招聘、低裁员”再迎检验:非农之夜,美联储在等什么 富途牛牛
国防部:国际社会应高度警惕日本重启“战争机器”
国防部:国际社会应高度警惕日本重启“战争机器” 军事频道
A股三大指数缩量收跌 银行等红利资产逆市上涨
A股三大指数缩量收跌 银行等红利资产逆市上涨 东方财富
盘中突然拉升!紧急救市!韩国大动作!
刚刚,韩国发布紧急救市措施! 今日盘中,韩国KOSPI指数一度大幅拉升,跌幅迅速收窄至3%左右。拉升前,该指数一度暴跌超8%,触发市场熔断机制;尾盘又有所回落。截至下午收盘,KOSPI指数下跌6%, SK海力士 跌10%(早盘一度跌超13%),三星 电子 跌6%(早盘一度跌超11%)。 11月6日最新消息,为防止股价急剧下跌导致强制平仓过度增加、放大市场波动性,韩国政府决定将证券公司信用融资担保比率维持义务(140%)免除三个月。上述豁免措施将从11月9日起实施,为期三个月。 在与韩国金融委员会、金融监督院和韩国 银行 高级官员召开紧急会议后,韩国财政部长李炯日(Lee Hyoung-il)强调韩国经济基本面稳健,并呼吁投资者不要过度焦虑和怀疑。 据悉,韩国有关当局将密切关注过度不安情绪和供需集中现象,若波动性进一步加大,将准备维护市场稳定的额外措施。当局还将继续推进旨在从根本上改善韩国国
A股收评:创业板指震荡收跌3.96%,元件、CPO、半导体板块重挫
A股收评:创业板指震荡收跌3.96%,元件、CPO、半导体板块重挫 同花顺财经
国务院食安办发布强化食品安全全链条监管创新案例(第四批)
中新网11月6日电 据国家市场监督管理总局网站消息,2025年3月,《中共中央办公厅 国务院办公厅关于进一步强化食品安全全链条监管的意见》印发以来,各地区各有关部门积极推动全链条监管落地落实,涌现出一批有力度、有深度、有效度的创新做法。为持续分享交流经验,国务院食安办收集整理了第四批典型案例,现公布如下。
 界面
A股收评:创业板指跌近4%,全市场超4700只个股飘绿,CPO、PCB、半导体等概念走弱
11月6日,A股三大指数集体下跌,截至收盘,上证指数跌1.1%,深证成指跌2.57%,创业板指跌3.96%;北证50跌2.37%。沪深两市成交额约16577.94亿元,较前一个交易日缩量约4601.59亿元。全市场758只股票上涨、4741只股票下跌,其中33只涨停、15只跌停。
界面
欧洲主要股指期货走低
120支火炬传递百廿暨南侨校薪火 苏炳添全红婵参加
中新网广州11月6日电 (记者 郭军)11月3日至5日,暨南大学“百廿相传 弦歌不辍”薪火传递活动在广州、珠海、深圳三地五个校区接续上演。120支火炬、120名来自不同代际的暨南人接力奔跑,以一场跨越校区的薪火接力,献礼学校建校120周年。
 界面
2027年度全国煤炭交易会定于12月3日至4日召开
11月6日,中国煤炭工业协会、中国煤炭运销协会发布通知,经研究,定于12月3日至4日在山东青岛召开2027年度全国煤炭交易会。会议主题为:“发挥煤炭重要基础保障和系统调节作用,增强能源安全稳定供应基础”。积极推动煤炭产运需各方价值共创、利益共享,不断提升协同能力、供应能力、履约能力,以卓越的供应链支撑产业链、赋能价值链。
(第九届进博会)首部《上海开放发展报告(2026)》蓝皮书发布
中新网上海11月6日电 (记者 姜煜)中国社会科学院—上海市人民政府上海研究院6日在第九届进博会上海会议活动现场发布首部《上海开放发展报告(2026)》蓝皮书。
探访三亚榴莲基地:一颗榴莲串起一条产业链
中新网三亚11月6日电 题:探访三亚榴莲基地:一颗榴莲串起一条产业链
Alpha Dhabi:长期战略包括更多阿联酋首次公开募股
Alpha Dhabi 报告称,2026 年前 9 个月集团收入达到 159 亿美元,同比增长 6.1%。 Alpha Dhabi Holdings 首席策略师兼投资者关系官 Derek Nicholson 在 Horizons Middle East & Africa 节目中接受了彭博社的 Jennifer Zabasajja 采访,讨论了他们的投资策略以及未来 IPO 的计划。 (来源:彭博社)
由于债券暴跌,日本 GPIF 遭遇六个季度以来的首次亏损
日本政府养老金投资基金在截至 9 月份的三个月内亏损 1.7%,这是六个季度以来首次出现季度亏损,原因是全球债券价格暴跌和日元升值。
美国银行 Piron 称获胜,新台币提供机会
美国银行亚洲外汇与利率策略全球研究主管 Claudio Piron 认为,在人工智能驱动的抛售之后,有机会做多韩元和新台币,他认为强劲的经常账户盈余和持续的出口流动应该提供支撑。他与哈斯琳达·阿明就“哈斯琳达·阿明的见解”进行了交谈。 (来源:彭博社)
界面
国内商品期货多数下跌,液化气、聚乙烯、丙烯跌超3%
机器人要进油田了?中国石油与宇树科技拟合资布局工业具身智能
据北京市市场监督管理局近日公示信息, 中国石油 集团昆仑制造有限公司(下称“昆仑制造”)及其一致行动人昆仑资本,拟与宇树科技股份有限公司(下称“宇树科技”)、北京泛界智能科技有限公司(下称“泛界智能”)签署协议,共同新设一家合营企业。该合营企业将主攻工业具身智能 机器人 解决方案业务,目前相关经营者集中简易案件已进入公示期,公示期为2026年11月4日至11月13日。 根据公示的股权结构,交易完成后, 昆仑制造及其一致行动人将合计持有合营企业60%的股份,宇树科技与泛界智能则各持有20%股份,三方将共同控制该合营企业 。从股权结构来看,形成了由能源央企提供场景与资本、 机器人 龙头提供硬件、AI初创企业提供模型的布局。 昆仑制造是 中国石油 集团作为最终控制人的能源装备制造平台,于2023年10月在 雄安新区 注册成立,旨在建设世界一流能源装备特色产品链系统制造集成和 综合 服务商。其母公
以色列总统赫尔佐格将于周日提名组建政府的候选人
在大多数以色列立法者支持艾森科特而不是内塔尼亚胡之后宣布了这一消息。
DeepSeek带火稀疏计算,国产芯片公司加速突围:这家公司又融近10亿
Q3营收实现数倍增长
菊香古城
菊香古城 民生周刊
2026年世界互联网大会乌镇峰会数字基础设施建设与发展论坛举行
2026年世界互联网大会乌镇峰会数字基础设施建设与发展论坛举行 光明网
一边赛博修仙,一边卖家电!AI短剧开始冲双11业绩了?
挑战商业视频的高难度场景
从RSI、Agent、Physical AI到整个系统栈,2026 奇点智能技术大会最新日程公布!
11 月 20—21 日,2026 奇点智能技术大会将在北京万达文华酒店举行。
国防部:“攻击-21”无人机在四川舰成功起降是我军新域新质作战力量建设重要阶段性成果
国防部:“攻击-21”无人机在四川舰成功起降是我军新域新质作战力量建设重要阶段性成果 军事频道
iPhone 变强了,但我没有
我们把 iPhone 18 Pro Max 带到了深圳、香港和吉隆坡,带入了形形色色的街头。在这个过程里,我们记录了使用 iPhone 拍到的美好画面,也借此描绘了自己的心情变化和生活感悟。 查看全文
数智向新 善意向远——互联网公益发展论坛乌镇举行
数智向新 善意向远——互联网公益发展论坛乌镇举行 中国互联网发展基金会
qData 数据中台开源版 v1.6.6 发布:ETL 模块轻量化升级,优化定时任务磁盘占用问题
qData 数据中台开源版 v1.6.6 发布,本次更新主要涉及 ETL 执行模块拆分,以及定时任务运行中的 JAR 包累积问题修复。 在社区使用反馈中,有开发者发现,数据集成定时任务持续运行后,服务器上的 ETL JAR 包不断累积,占用了较多磁盘空间。对于高频、长期运行的同步任务,这类问题需要持续关注。 围绕执行包体积和运行文...
OpenSSH 严重绕过漏洞“sshole”让任意超长密码都能登录 root
一个本该永远无法登录的账号,只要输入超过 256 个字符的任意密码,就能进去。这个漏洞在 musl libc 里躺了十四年——从 2012 年埋下,到 2026 年才被发现。 发现者 Özgün Kültekin 给它起了个名字:*sshole。他还做了个网站 sshhole.com,把这个 bug 的来龙去脉从 1980 年一路讲到今天。 先看这个漏洞怎么形成的 19...
 Co
Chainaanalysis 称密码哈希值和实时令牌被泄露
Chainaanalysis 在最初报告仅访问了非敏感客户数据后,披露了密码哈希值和实时令牌被暴露。
【新华财经调查】人形机器人超六成尚处“演示”场景 大规模商用面临三道坎
【新华财经调查】人形机器人超六成尚处“演示”场景 大规模商用面临三道坎 中国金融信息网
澳大利亚任命迈克·赫西为灰烬杯和板球世界杯顾问
赫西因其技术专长而被称为“板球先生”,他也将在 2028 年洛杉矶奥运会期间与澳大利亚合作。
竞选国际足联主席的日本官员田岛幸三是谁?
田岛曾担任过足球运动员、教练和官员,并以安全可靠而闻名。