防范PHP高危漏洞,工信部等紧急发布提示!
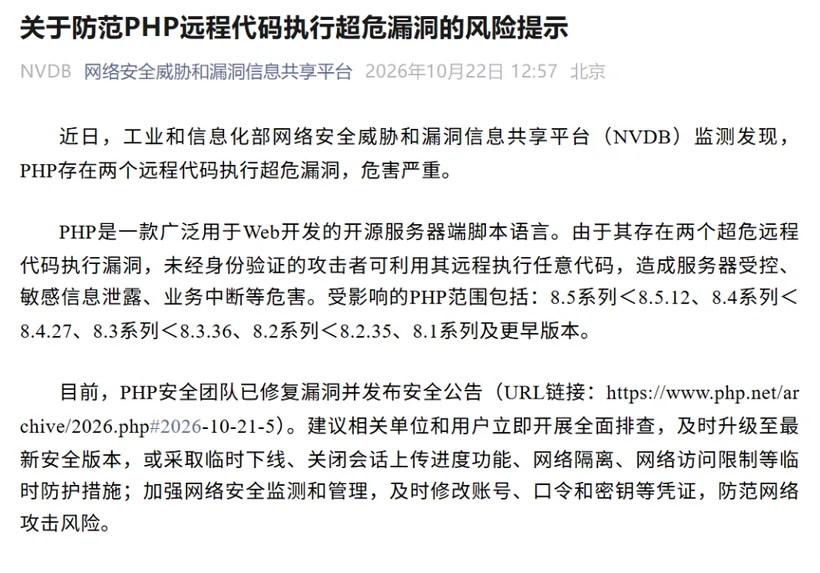
工业和信息化部网络安全威胁和漏洞信息共享平台(NVDB)发布紧急提示,PHP存在两个远程代码执行超危漏洞,攻击者无需任何身份验证即可直接入侵目标系统,建议相关单位和用户立即排查并升级至最新安全版本。 此次漏洞波及范围极广,全球约七成网站底层依赖PHP运行,从政府服务到金融机构均面临直接安全威胁。网络安全公司Cloudflare披露,漏洞曝光后已检测到数百万次利用尝试;亚马逊则表示,黑客早在漏洞公开四天前便已着手尝试利用该缺陷。 在应对层面,芬兰、法国、荷兰等国率先将部分政府服务主动下线;日本多家航空、金融、消费品及游戏企业相继宣布服务中断;阿里云、腾讯云亦于事件曝光后发出紧急警告,要求客户尽快完成版本升级。 无需登录即可入侵,漏洞危害严重 此次被曝光的两个漏洞, 核心风险在于攻击门槛极低。未经身份验证的攻击者可直接对运行PHP的服务器发动攻击,远程执行任意代码,进而导致服务器受控、敏感信息
正在把原文抓到本机服务器…首次约 3~8 秒,抓好后本站永久缓存,下次秒开。
抓不到时可直接看原文(部分站点需要登录/反爬,服务器也无法抓取)。
正文由本站服务器抓取保存(已自动过滤广告、推荐位与追踪图片),排版与原站可能不同;版权归原站所有。